European Health Data Space

Gesundheitsdaten teilen ist nicht das Problem.
Das Vertrauen dafür zu schaffen, schon.

nexyo liefert die Trust-Infrastruktur, die den EHDS vom Gesetzestext in den klinischen Alltag bringt. FHIR-nativ, policy-gesteuert, auditierbar.

Demo öffnen → 2-Pager (PDF)
27
EU-Mitgliedstaaten
verpflichtet
74M+
Patienten in DACH
(ePA + ELGA)
2029
Frist für
Primärnutzung
60+
nexyo Hubs
in Produktion
nexyo Trust Layer KKrankenhaus PPraxis FForschung RxPharma HHDAB AIKI-Agent
EHDS verbindlich seit März 2025 FHIR in 71% der EU-Länder Primärnutzung ab März 2029 Seit 2019 IDSAGaia-XDCAT-AP
Use Cases

Vom Gesetzestext in den klinischen Alltag

Acht Anwendungsfälle: von der strukturierten Einweisung bis zum KI-Agenten. Jeder löst eine konkrete Trust- und Vertragsfrage.

Primärnutzung

Strukturierte Einweisung

Arztbriefe als FHIR-Bundles statt Fax: verschlüsselt, mit Patient-Consent, in unter 30 Sekunden.

< 30s Übertragung -60% Rückfragen
Sekundärnutzung

Qualitätsregister & Benchmarking

Anonymisierte Behandlungsergebnisse im Peer-Vergleich. Ärztekammer als Treuhänder.

> 70% Teilnahme PPRL gesichert
Primärnutzung

Tumorboard & Zweitmeinung

Strukturierte Fallbesprechung in verschlüsselten Matrix-Räumen. DICOM-Bilder sicher referenziert.

3 Tage statt 14 E2EE Matrix
Sekundärnutzung

Forschungsdatenzugang über HDAB

Standardisierter Datenzugang für Forschung. Federated Catalog, automatisierte Genehmigung, Secure Processing.

Wochen statt Monate 1 Policy statt n Verträge
Primärnutzung

Cross-Border Patient Summary

Patientendaten grenzüberschreitend verfügbar. IPS via MyHealth@EU, abrufbar in Sekunden.

< 10s Verfügbarkeit EUDI Wallet
Agentic

KI-gestützte Diagnostik

Diagnostik-Agenten als kontrollierte Teilnehmer mit eigenen Credentials, Policies und Audit Trail.

Agent-VC pro Zugriff AI Act konform
Sekundärnutzung

Pharma Real-World Evidence

Regulierte Evidenzgenerierung aus Versorgungsdaten. Pseudonymisiert, in Secure Processing Environments.

Millionen Datensätze Diff. Privacy
Agentic

Public Health Surveillance

Echtzeit-Syndromdaten für Früherkennung. Surveillance-Agent erkennt Anomalien, bevor Meldeketten greifen.

Stunden statt Wochen Nur Aggregate
Regulatorischer Kontext

Die EHDS-Verordnung ist Pflicht für alle 27 Mitgliedstaaten

Seit März 2025 ist die Verordnung (EU) 2025/327 geltendes Recht. Anders als eine Richtlinie gilt sie unmittelbar, ohne nationale Umsetzungsgesetze.

März 2025

Verordnung in Kraft

EHDS-Verordnung im Amtsblatt veröffentlicht. Unmittelbare Geltung in allen 27 Mitgliedstaaten.

Juni 2025

Nationale Behörden ernannt

Jeder Mitgliedstaat benennt eine Nationale Digitale Gesundheitsbehörde (NDHA).

März 2027

Implementing Acts & EEHRxF

Kommission erlässt Durchführungsakte. Elektronisches Austauschformat (EEHRxF) wird formal etabliert.

März 2029

Primärnutzung startet

MyHealth@EU: Patientenzusammenfassungen, eRezepte, eDispensation grenzüberschreitend verfügbar.

März 2031

Vollausbau

Medizinische Bilder, Laborergebnisse, Krankenhausentlassberichte. Vollständige Interoperabilität.

Primärnutzung

MyHealth@EU

Patient im Zentrum. Wer in Wien zum Arzt geht, soll auf seine Befunde aus München zugreifen können: strukturiert, maschinenlesbar, in Echtzeit. 11 Mitgliedstaaten tauschen bereits Patientenzusammenfassungen aus.

Sekundärnutzung

HealthData@EU

Gesundheitsdaten für Forschung und Innovation, über Health Data Access Bodies (HDABs) als nationale Gatekeeper. Opt-out statt Opt-in. In Deutschland ermöglicht das GDNG Zugang zu Daten von 75 Mio. Versicherten.

Das Problem

Sechs Lücken zwischen Verordnung und Wirklichkeit

🔌

Interoperabilität

71% der EU-Länder nutzen FHIR, aber jeweils mit eigenen Versionen, Profilen und Terminologien. ICD-10-GM, SNOMED CT, CDA: Babel im Gesundheitswesen.

🏛

Governance

Jeder Mitgliedstaat braucht mindestens einen HDAB. Die meisten starten bei Null: Personal, Software und Prozesse müssen erst aufgebaut werden. Frameworks brauchen Software, die sie operationalisiert.

✍️

Consent

Drei Consent-Modelle nebeneinander (Tiered, Broad, Opt-out), aber die meisten Krankenhäuser verwalten Einwilligungen auf Papier. Digitale Verknüpfung mit Policy-Enforcement: die Ausnahme.

🔒

Sicherheit

Ransomware auf Kliniken hat sich 2022–2025 verdreifacht. Jede neue EHDS-API ist ein neuer Angriffsvektor. Legacy-Systeme aus den 2000ern treffen auf Finanzsektoren-Level Sicherheitsanforderungen.

🌐

Dezentralisierung

27 Mitgliedstaaten, 27+ HDABs, Tausende Datenhalter, Hunderttausende Forscher, alle über ein föderiertes Netzwerk verbunden. Ohne standardisierte Software-Infrastruktur: unlösbar.

🤖

KI-Agenten

KI-Agenten greifen zunehmend autonom auf Gesundheitsdaten zu, meist ohne klare Autorisierung, eigene Credentials oder Audit. Weder DSGVO noch EHDS adressieren diese Grauzone vollständig.

nexyo macht Trust operativ: mit einer Formel aus vier Komponenten.
Trust Layer

Vertrauen ist kein Gefühl. Es ist eine Formel.

Jede Komponente muss technisch implementiert, organisatorisch gesteuert und rechtlich abgesichert sein. Fehlt eine, fehlt Trust.

Trust = Identity + Agreement + Enforcement + Audit
🔑 Identity eIDAS 2.0 · EUDI Wallet W3C DID · Verifiable Credentials + 📜 Agreement ODRL-Policies Zweckbindung · Laufzeit Nutzungsverträge + 🛡 Enforcement Policy Engine (OPA) Attribut-Level-Kontrolle Automatische Validierung + 📋 Audit Revisionssichere Protokolle Compliance-Reports

Identity

Wer ist der Teilnehmer? Vierstufige Credential Cascade: eIDAS 2.0, EUDI Wallet, W3C DID, Verifiable Credentials. Jeder Teilnehmer, Mensch oder Agent, trägt ein kryptographisch signiertes Credential.

Agreement

Unter welchen Bedingungen? ODRL-Policies kodieren Zweckbindung, Region, Laufzeit, Anonymisierung. Maschinenlesbar und durchsetzbar statt Vertragsprosa im PDF.

Enforcement

Wird die Vereinbarung durchgesetzt? Policy Engine (OPA) prüft jeden Zugriff in Echtzeit. Attribut-Level-Enforcement bis auf FHIR-Feldebene. Automatische Consent-Verknüpfung.

Audit

Ist alles nachweisbar? Jeder Zugriff revisionssicher protokolliert: Wer, auf welche Daten, unter welcher Policy, wann, mit welchem Ergebnis. Direkt exportierbar für HDABs und EU-Kommission.

Credential Cascade für Health

Vertrauen wird Ebene für Ebene weitergereicht: von der EU über die Ärztekammer bis zum einzelnen Teilnehmer.

EBENE 1 Root Trust Anchor eIDAS 2.0 EUDI Wallet EU-Ebene EBENE 2 Domain Issuer Ärztekammer HDAB · NDHA Nationale Ebene EBENE 3 Operational Issuer nexyo als Trust Service Provider Plattform-Ebene EBENE 4 Participant Krankenhaus \u00B7 Praxis Pharma \u00B7 KI-Agent Teilnehmer-Ebene

Vom Datenaustausch bis zur automatisierten Compliance: vier Bausteine

Baustein A

FHIR-native Health Data Space Platform

Souveräner Gesundheitsdatenaustausch auf Basis des EDC-Konnektors. FHIR-Server als Asset registrieren, Policy Engine als Proxy, automatische EEHRxF-Validierung. Drei-Hub-Modell: Trust Provider, Data Provider, Service Provider.

FHIR R4 EDC Proxy Legacy Mapping
Baustein B

HDAB-Enablement Platform

Die operative Basis für Health Data Access Bodies: Permit-Management, Federated Data Catalog, Researcher Portal, Compliance-Reporting, Widerspruchsverwaltung. Alles in einem System statt in E-Mail-Ketten.

HealthDCAT-AP Permit Workflow Opt-out
Baustein C

Sovereign Data Exchange

EDC als Fundament, multilaterale Policies statt bilaterale Verträge (n statt n²), Multi-Stakeholder-Orchestrierung für Hunderte Teilnehmer. Gaia-X, IDSA und iSHARE-konform.

Eclipse EDC Gaia-X iSHARE
Baustein D

Compliance Agent

Automatisiert wiederkehrende Compliance-Prüfungen: Rechtsgrundlage, HDAB-Genehmigung, Opt-out, Formatkonformität. Die Pattern Factory kodifiziert Muster aus jedem Engagement zu automatisierten Modulen.

Pattern Factory OPA ODRL
Interoperabilität

FHIR-nativ von Grund auf

nexyo verarbeitet FHIR R4 nativ, ohne Adapter, Mapping-Layer oder Konversion. Der Data Trust Hub nimmt FHIR-Bundles direkt entgegen, validiert gegen EU-Profile und setzt Terminologie-Compliance durch.

Validierung

Jedes Bundle wird gegen HL7 Europe EU Base und Core Profiles validiert. Fehlerhafte Ressourcen werden mit strukturiertem Feedback zurückgewiesen.

Terminologie

SNOMED CT, LOINC, ICD-10: die Policy Engine prüft, ob Kodierungssysteme den EEHRxF-Anforderungen entsprechen, und flaggt Abweichungen.

De-Identifikation

Automatische Pseudonymisierung für Sekundärnutzung. PPRL ermöglicht Forschung über Datensätze hinweg, ohne Identitäten offenzulegen.

Unterstützte FHIR-Ressourcen

Patient Observation Condition MedicationStatement AllergyIntolerance DiagnosticReport ImagingStudy Encounter CarePlan Composition MeasureReport Bundle (IPS)

Technische Standards

HL7 FHIR R4 EEHRxF Eclipse EDC ODRL W3C DID / VC eIDAS 2.0 SNOMED CT LOINC ICD-10 Matrix Protocol Gaia-X HealthDCAT-AP
Health Data Space Sandbox

Für wen wir den Health Data Space bauen

Software statt PowerPoint: Sechs Demo-Organisationen, mit denen sich Governance, Datenflüsse und FHIR-Integration in einer Live-Sandbox testen lassen.

💊

Pharma

Sicherer Austausch sensibler Forschungs- und Versuchsdaten mit Partnern, Behörden oder KI-Dienstleistern, rechtlich einwandfrei und nachvollziehbar.

🩺

Ärztekammern

Transparente, regelbasierte Datenübermittlung im Gesundheitsnetzwerk, zur Förderung von Kooperation, Qualität und Daten-Souveränität.

🤖

KI-Service-Anbieter

Zugriff auf vertrauenswürdige, compliance-konforme Datensätze zur sicheren Entwicklung medizinischer KI-Lösungen und digitaler Innovationen.
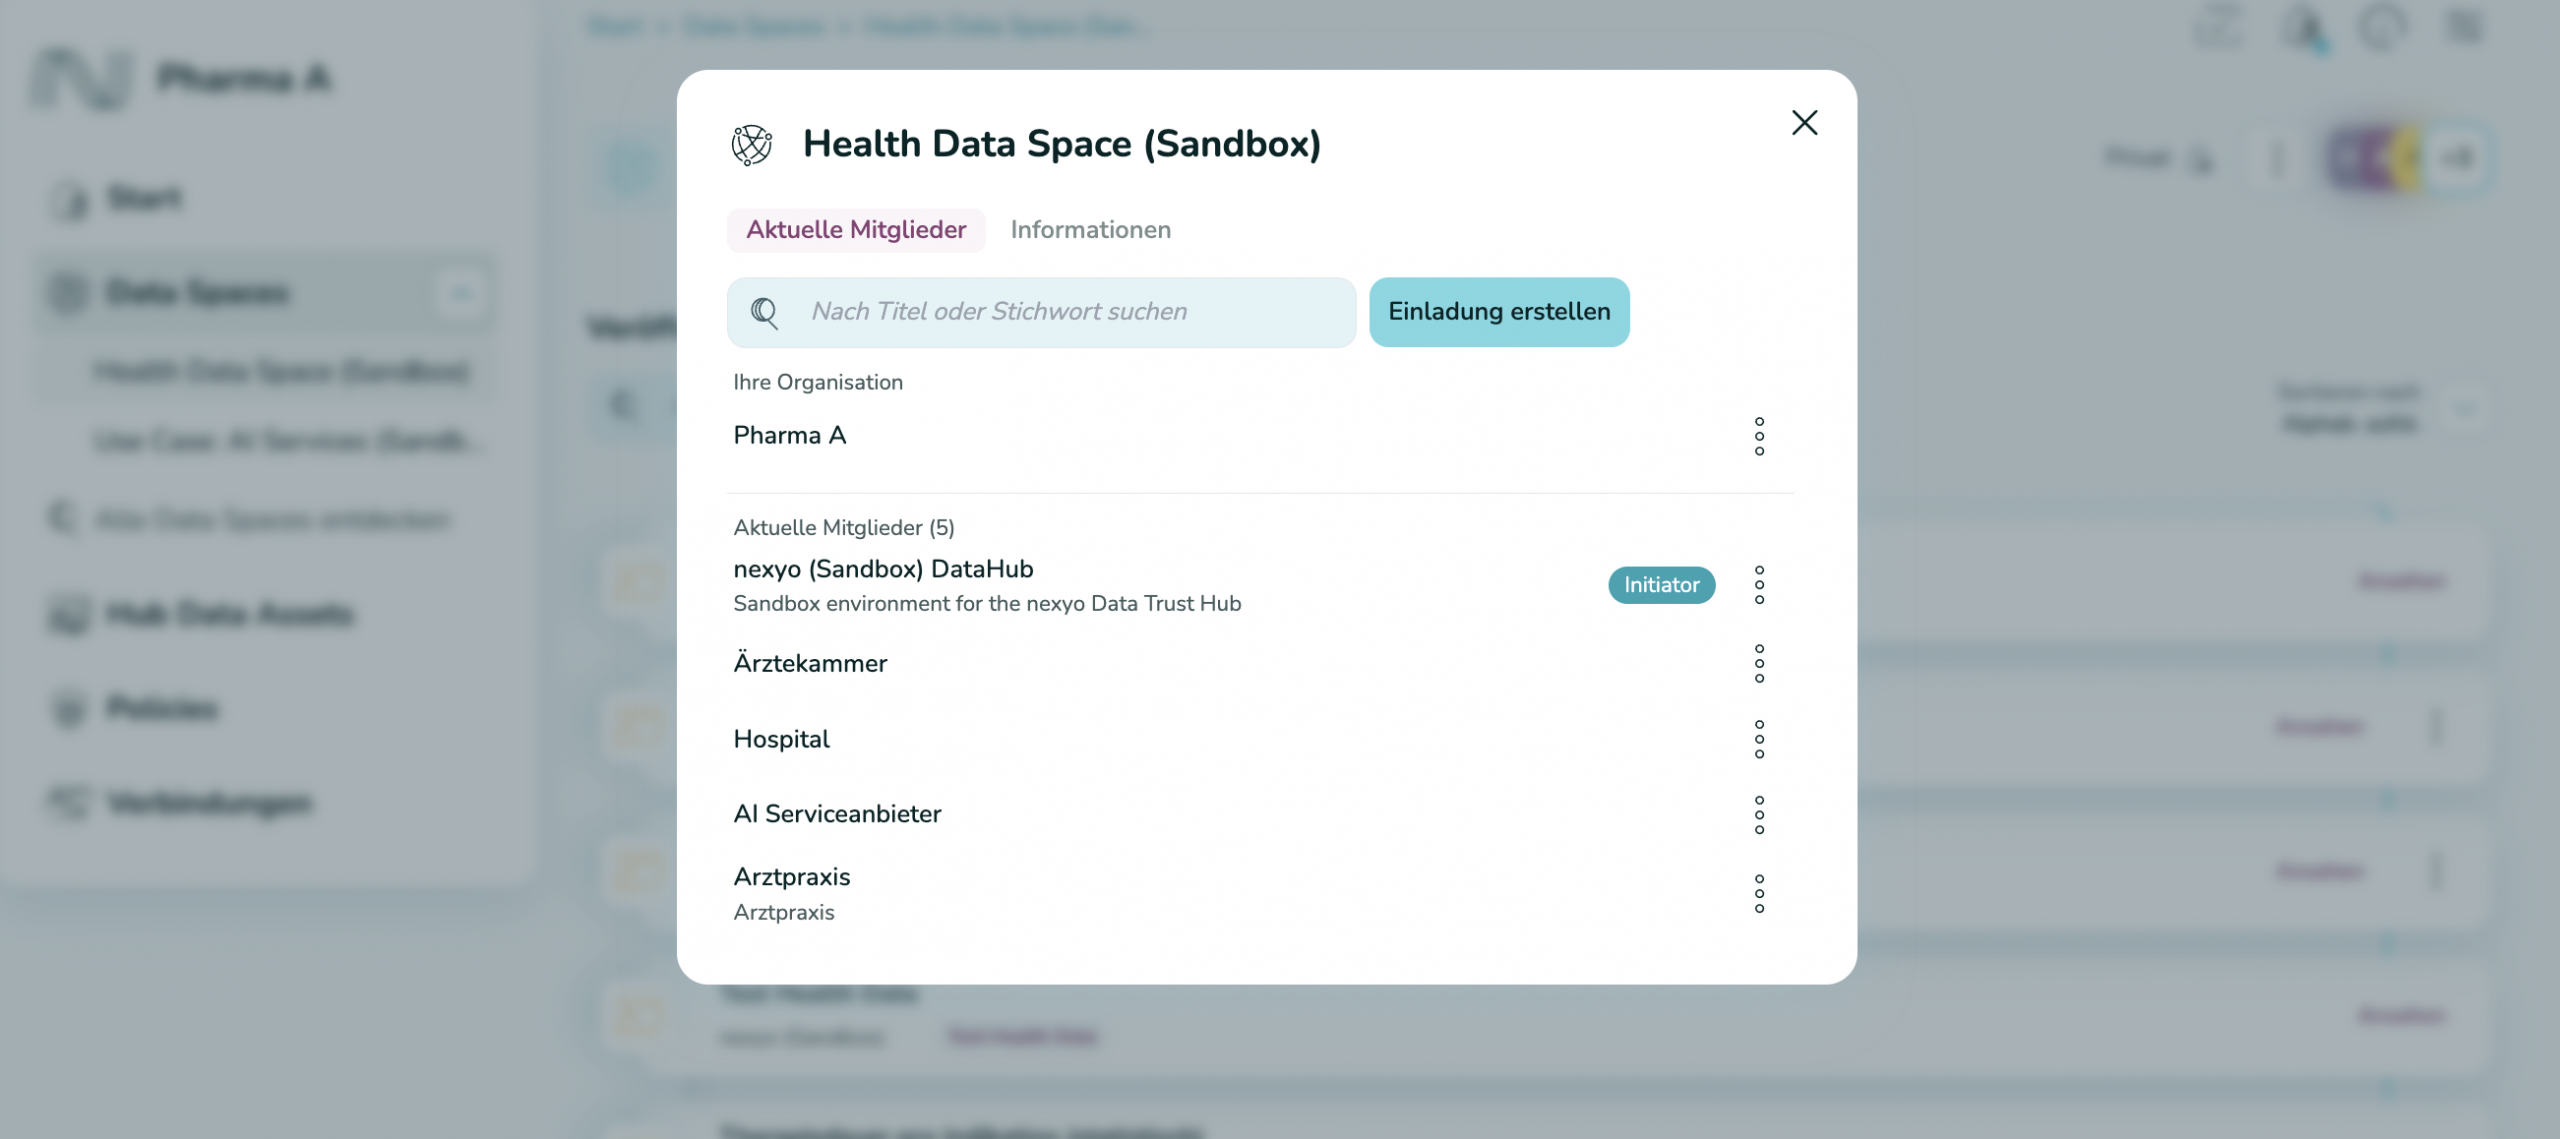
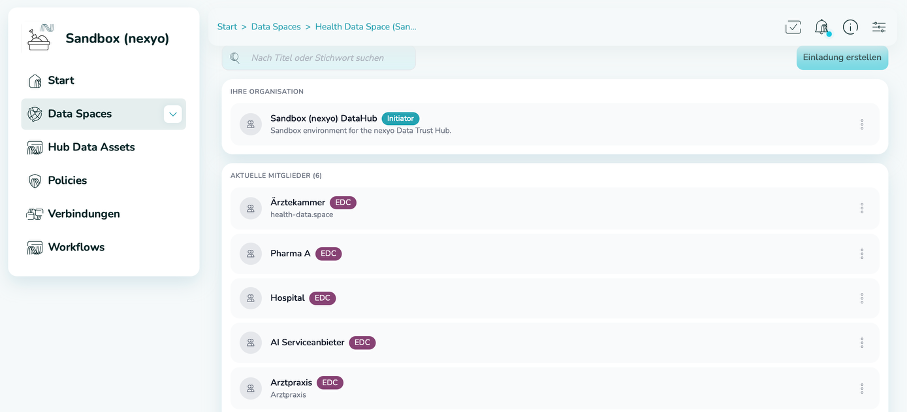
Health Data Space Mitglieder

Mitglieder-Übersicht im Data Trust Hub

📊

FHIR-nativ

FHIR-Bundles mit Validierung und Terminologie-Checks verarbeiten

🔒

Zweckbindung & Consent

Granulare Steuerung von Nutzung, Laufzeit und Weitergabe

👤

De-Identifikation

Pseudonymisierung und PPRL für Forschung & Analytik

⚡

Matrix-Realtime

Ende-zu-Ende-verschlüsselte Kommunikation in Echtzeit

⚙️

Automatisierbar

Bots, Webhooks und Bridges für nahtlose Integration

📋

Revisionssicher

Lückenlose Nachvollziehbarkeit für Audits & Compliance
Agentic Health

KI-Agenten brauchen einen Trust Layer, genauso wie Menschen

Diagnostik-Agenten analysieren Bildgebungsdaten, Therapie-Agenten werten Patientenhistorien aus, Forschungsagenten durchsuchen Datenkataloge. Erst der Trust Layer macht Audit, Autorisierung und Regelbetrieb möglich.

nexyo Trust Hub Policy · Credentials · Audit 🤖 Diagnostik-Agent Bildgebung, Befundung 💡 Therapie-Agent Leitlinien, Empfehlungen 🔬 Forschungs-Agent Kohorten, Studien 📈 Surveillance-Agent Ausbrüche, Trends

Agent Credentials

Jeder KI-Agent erhält ein eigenes Verifiable Credential mit Zweck, Organisation und Zugriffsrechten.

Policy Binding

ODRL-Policies binden direkt an Agent-Zugriffe: Diagnostik erlaubt, Training ausgeschlossen. Attribut-Level-Granularität.

EU AI Act

Hochrisiko-KI erfordert Transparenz, Erklärbarkeit und menschliche Aufsicht. Jeder Agent-Zugriff auditierbar.

Agentic Mesh

Agent-zu-Agent-Workflows: Policy-Prüfung, Vertragsannahme, Datentransfer, Audit, alles über Matrix.

EU AI Act + EHDS = Trust Layer Pflicht

Der AI Act klassifiziert KI im Gesundheitswesen als Hochrisiko. Dokumentierte Risikobewertungen, transparente Entscheidungsprozesse und durchgängige Nachverfolgbarkeit sind Pflicht. Ohne Trust Layer dürfen KI-Agenten im Gesundheitswesen nicht betrieben werden.

Governance & Compliance

nexyo operationalisiert die EHDS-Governance

Sechs Governance-Funktionen, die den EHDS für Datenhalter, HDABs und Teilnehmer handhabbar machen.

📋

Permit-Management

Standardisierter Genehmigungsprozess für Sekundärnutzung. Automatische Compliance-Checks, transparentes Status-Tracking.

🔍

Federated Data Catalog

Dezentraler Datenkatalog nach HealthDCAT-AP. Metadaten-Aggregation über alle Teilnehmer, standardisierte Datenbeschreibung.

🛡

Policy Enforcement

ODRL-Policies, OPA-Echtzeit-Prüfung, Attribut-Level-Kontrolle auf FHIR-Ebene. Nutzungsregeln werden technisch durchgesetzt.

👤

Consent & Opt-out

Digitale Einwilligungsverwaltung: Tiered Consent, Broad Consent, digitales Opt-out mit Echtzeit-Propagierung an alle Datenzugriffe.

📊

Audit & Reporting

Revisionssichere Audit Trails, automatisierte Reports für HDABs, EU-Kommissions-Berichterstattung. DSGVO-Nachweispflichten erfüllt.

🤖

Agent Governance

KI-Agenten als kontrollierte Teilnehmer: Agent-Credentials, zweckgebundene Autorisierung, EU AI Act Compliance, Pattern Factory.

Plattform

Drei Schichten. Ein Trust Layer.

Open Source als Fundament, proprietäre Intelligenz als Differenzierung, Beratung als Einstiegspunkt.

Schicht 3

Consulting Services

EHDS-Readiness · FHIR-Migration · HDAB-Aufbauberatung · Pattern Factory Input

Schicht 2

nexyo Solutions (SaaS)

Data Trust Hub · Policy Engine · Federated Catalog · Compliance Platform · Agent Orchestration

Schicht 1

TDS Fabric (Open Source)

Eclipse EDC · DSP/DCP · IDSA · Gaia-X · iSHARE · FHIR R4

Health Data Space: Referenzarchitektur

Drei Hub-Typen bilden das föderierte Netzwerk: Trust, Data und Service.

TRUST PROVIDER HUB Identitäten · Credentials Policies · Federated Catalog Betrieben von nexyo DATA PROVIDER HUB FHIR-Daten unter eigener Kontrolle bereitstellen Krankenhaus · Praxis · Register SERVICE PROVIDER HUB Daten konsumieren nach Policy-Genehmigung Forscher · Pharma · KI-Anbieter

Im Einsatz erprobt.

20+

Projekte umgesetzt

60+

Hubs in Produktion

6

EDC-Teilnehmer in Health Sandbox

78K+

Data Assets verwaltet

Roadmap

Von der Sandbox zur Plattform

2026 (Jetzt)

Foundation

  • •Health Data Space Sandbox (6 EDC-Teilnehmer)
  • •Piloten mit Ärztekammern in AT/DE
  • •FHIR-Zertifizierung
  • •Erste EHDS-Readiness-Assessments
2027–2028

Skalierung

  • •HDAB-Enablement Platform
  • •EU-Tender für HealthData@EU-Nodes
  • •Compliance Agent MVP
  • •Cross-border-Piloten (3+ Länder)
2029+

Plattform

  • •Multi-Country HDAB SaaS
  • •Cross-border Data Sharing Regelbetrieb
  • •Agentic Health Services
  • •MSP-Distribution EU-weit
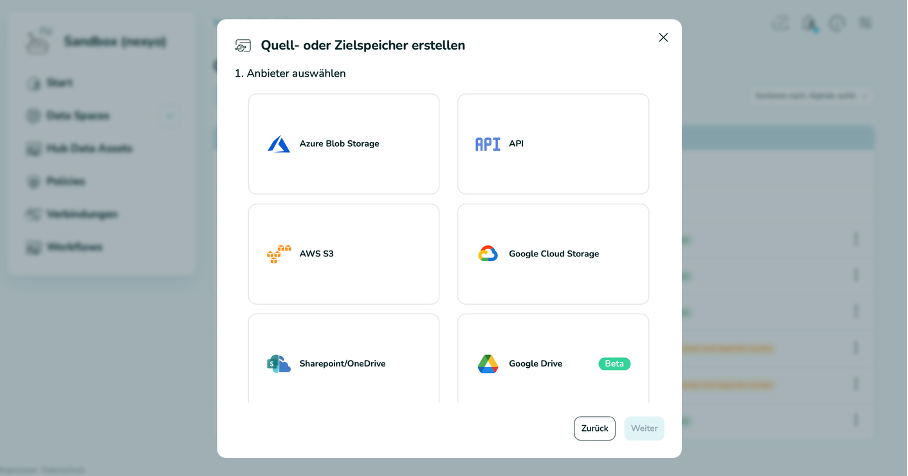
nexyo Health, Teilnehmer

Teilnehmer-Management im Health Data Space

nexyo Health, Data Assets

Data Assets: FHIR-Ressourcen mit Policy-Steuerung

nexyo Health, Connect

Sichere Verbindungen zwischen Teilnehmern

Interaktive Demo

nexyo Health Console: live erleben

Die Health Console zeigt, wie nexyo Trust Infrastructure konkret funktioniert: Patientendaten analysieren, Governance prüfen, Compliance tracken, alles in einer Anwendung.

📊

Patient Analytics

Kohortenanalyse, Diagnoseverteilungen, Alters- und Geschlechtsdemografie, basierend auf FHIR R4-Ressourcen.

🛡️

Governance Dashboard

Health Score, Trust-Formel, Metadaten-Qualität und Asset-Klassifizierung: Governance auf einen Blick.

✅

Compliance Tracking

EHDS, DSGVO, Data Governance Act, AI Act: Erfüllungsgrad pro Regulierung mit Einzelfaktor-Analyse.

🤖

AI Health Agent

Fragen stellen, Antworten erhalten: der Agent kennt Patientendaten, Standards, Governance und Compliance.

So funktioniert die Health Console

Datenquellen FHIR R4 Server EHR-Systeme Registerdaten nexyo Trust Layer Identity (DID/VC) ODRL Policies Enforcement Audit Trail Health Console Patient Analytics Governance Dashboard Compliance Tracking AI Health Agent 👤 HDAB / Forscher
healthapp.nexyo.io
Demo im Vollbild starten ↗ Sandbox-Zugang anfragen

Die Demo zeigt ausschließlich anonymisierte Beispieldaten.

Kontakt

Sprechen wir.

Je früher, desto besser.